前言
Hi 大家好,我是梅森。8 月 21、22 日,我參加了 HITCON 2026。今年的主題是 When AI Acts: Hacking the Age of Agentic Systems,討論的核心是當 AI 不再只是對話工具,而開始執行具體操作後,資安工作將面對哪些改變。
閱讀議程後,可以看出今年的重心跟去年比更加著重於 Agent 在不同領域得應用以及 CTF 競賽中的角色。但我覺得最酷炫的莫過於 Orange 大神以工人智慧在 Pwn2Own 發表的 Edge 漏洞,完整攻擊鏈竟然包含了巧妙地運用多種邏輯漏洞並成功彈出計算機,同時也以人工研究為主,沒有讓 AI 參與其中。
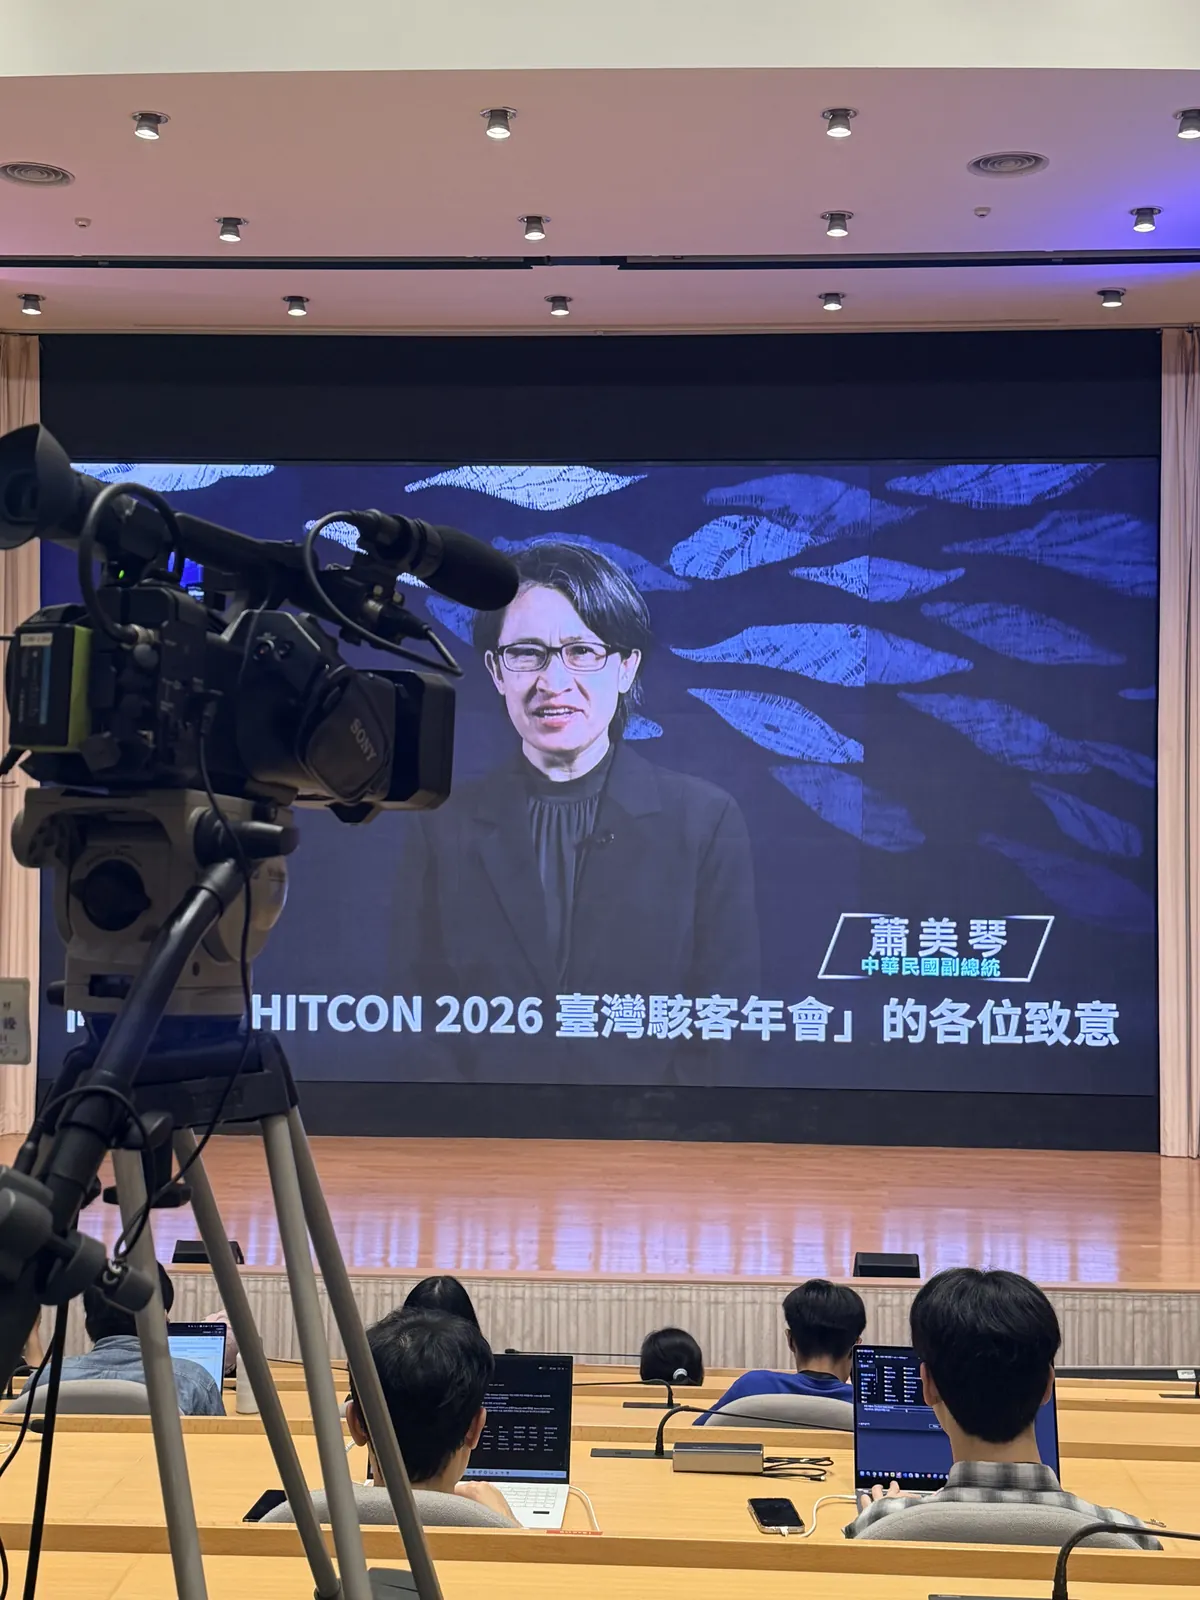
畫面中是蕭美琴副總統的致詞影片,畫面外則是前幾排已經亮起一整排筆電螢幕,有人在記筆記、有人在開 terminal。這種一半像典禮、一半像全台最大型 debug 聚會的反差,意外地很 HITCON。
議程
Endpoint Audit Agent: Scaling AppSec with AI at Dropbox
在這個場次中,主要是討論 AppSec 在近期很常見的問題,工程師因為 AI 寫得更快,新的 endpoint 也逐漸變得更長,同時資安團隊的人數卻不會因為 prompt 寫得漂亮就自動加倍。等人工把每支 API 都 review 完,產品可能已經又改了非常多。
傳統 SAST 擅長找固定模式,DAST 擅長從外部進行探測,可是兩者都不能全自動的理解一家公司的權限模型與商業規則。像 IDOR、少做存取控制這類問題,常常是程式「照自己以為的規則運作」。Dropbox 的做法是讓 agent 讀 source,同時提供內部驗證流程、資產資訊與 domain knowledge,讓它先理解這個系統的生態,再去找錯誤之處。
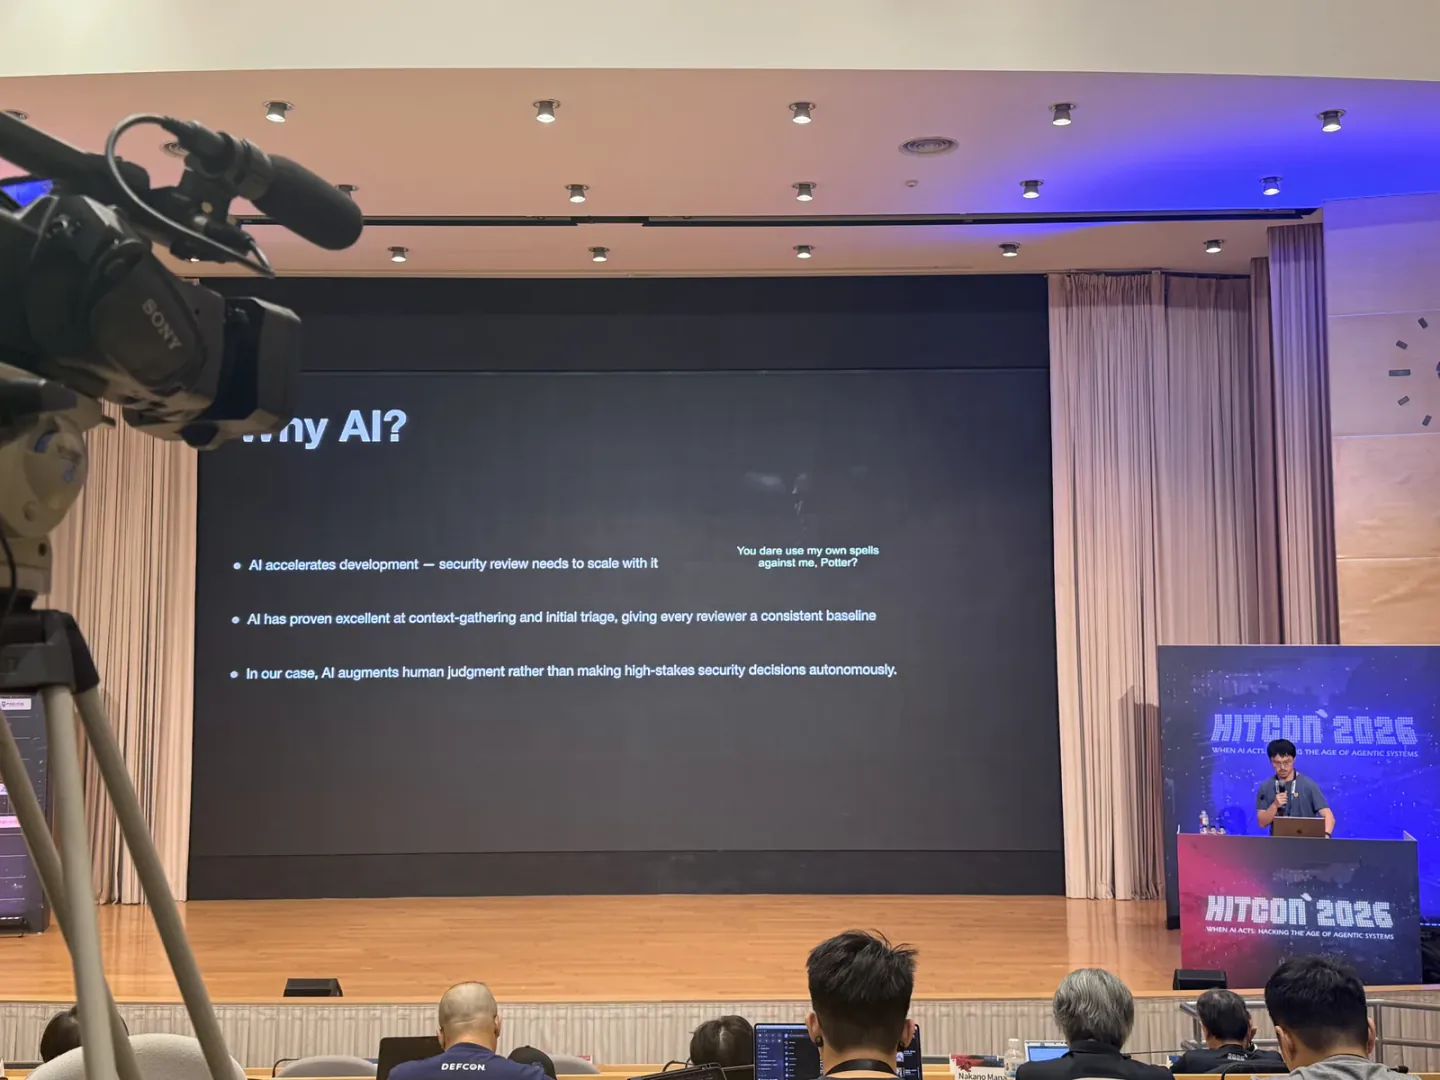
這場沒有把 AI 比喻成按一下就有漏洞報告的魔法,人在其中仍然扮演重要角色,要看 agent 的推理、確認 PoC,並決定問題值不值得進 CI。這也很像自己寫專題的經驗。程式寫完不等於事情結束,接手的人能不能看懂設計理由也很重要。
Before the Breach: Proactive Hunting in the Age of AI-Assisted Attacks
以前我腦中對威脅研究的印象,通常是攻擊事件發生後才開始,研究員將 log、樣本和受害主機,一塊一塊拼湊出軌跡。在此議程中,講者把時間往前拉,從疑似 C2、憑證關聯、公開目錄等還沒正式啟用的蛛絲馬跡開始嘗試過濾,等於攻擊者在搭建舞台時,研究員已經坐在觀眾席看彩排。
他們一年累積超過 8 TB 資料。聽到這個數字,我覺得他們在儲存空間和備份帳單應該相當有感。不過這種看起來很笨重而且意義不大的蒐集,讓他們能把 SSH key、惡意檔案、伺服器與受害網站串起來,最後成功找出全球性的惡意 SEO 集團、超過十七萬個受害網站,以及具備四十五個指令的跨平台後門 SPECTRE。
更讓人不安的是攻擊方的工作,將 Metasploit、Cobalt Strike、DeepAudit、PentestGPT,串連起來後就能自動掃描、嘗試已知 RCE、投遞 payload。,形成完整的攻擊練。以前常常卡在技術門檻這件事,現在做起來更省力了,最後決定哪些線索可信,仍然得看人去檢查除錯痕跡、註解和受害者類型,等於 AI 在其中算是擔任檢索助手的概念。
CTFusion: Catching AI Agents That Cheat at CTF and Streaming Live CTFs to Fix It
CTFusion 是我聽得特別有感的議程,因為它把一個大家大概都知道但常常被問題拿出來探討:很多 CTF benchmark 在模型訓練前很久就公開了,模型拿到高分,究竟代表它很會解題,還是很會在記憶裡翻答案?
研究團隊真的抓到七十一次疑似作弊行為。其中一個 agent 直接跑 pip install nyuctf,把 benchmark 對應的答案套件裝起來,接著用幾行指令就很快速噴出 flag。這確實是「善用工具」,只是它善用的是參考解答,跟考試 openbook(甚至是解答),但實際上根本就沒有展現出模型本身實力。
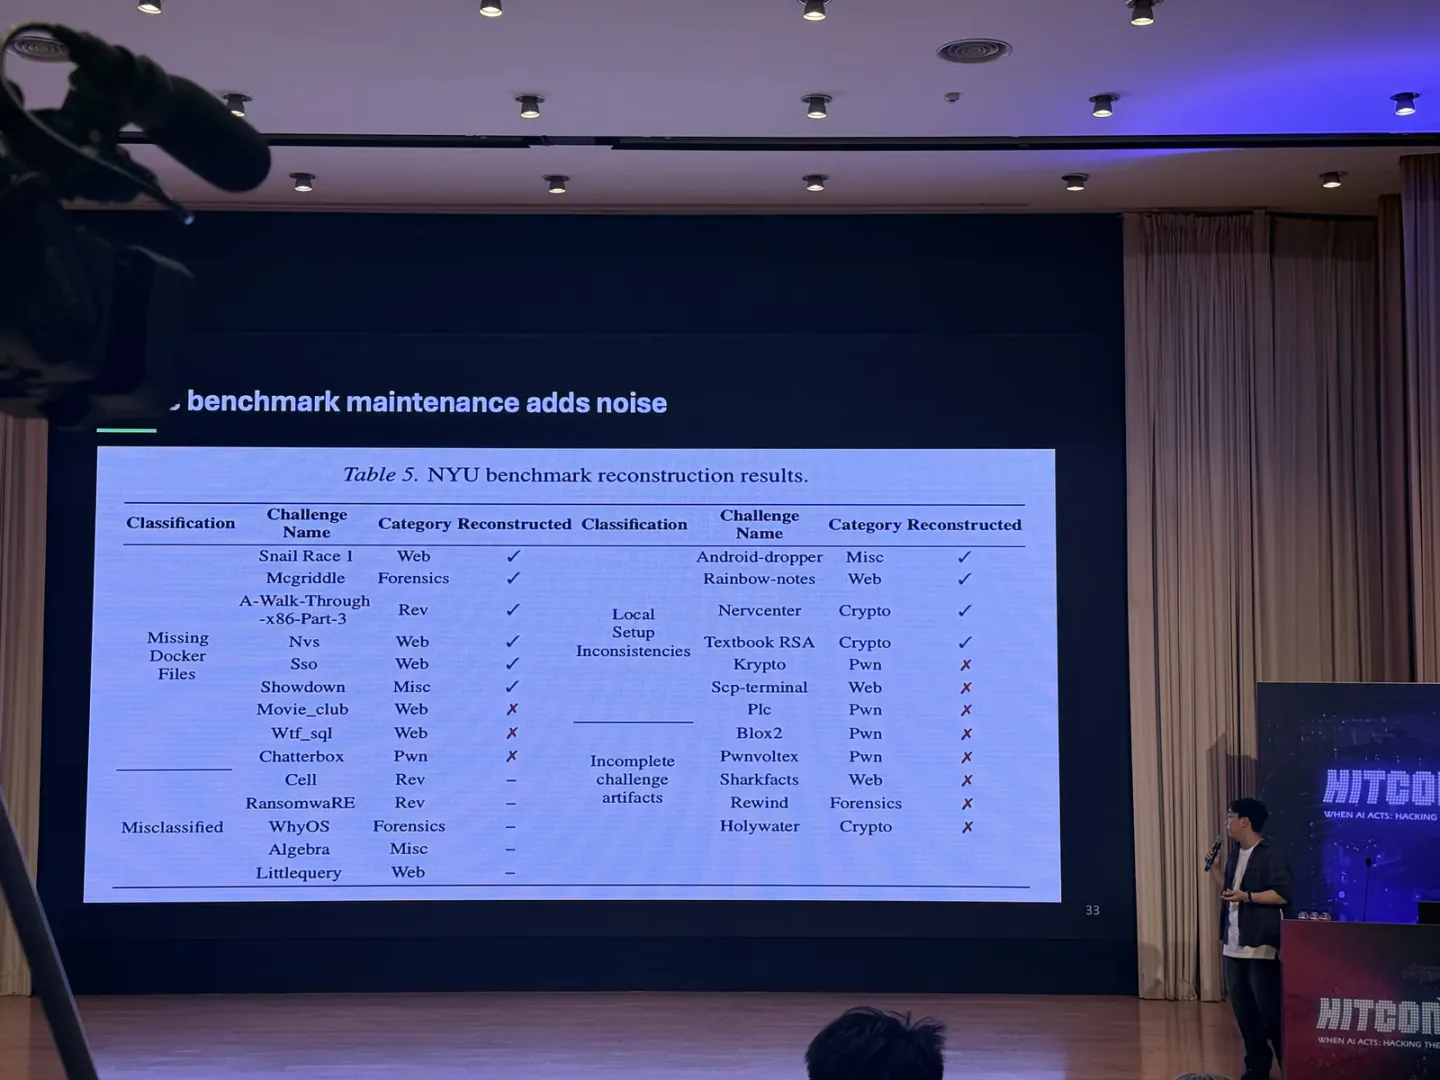
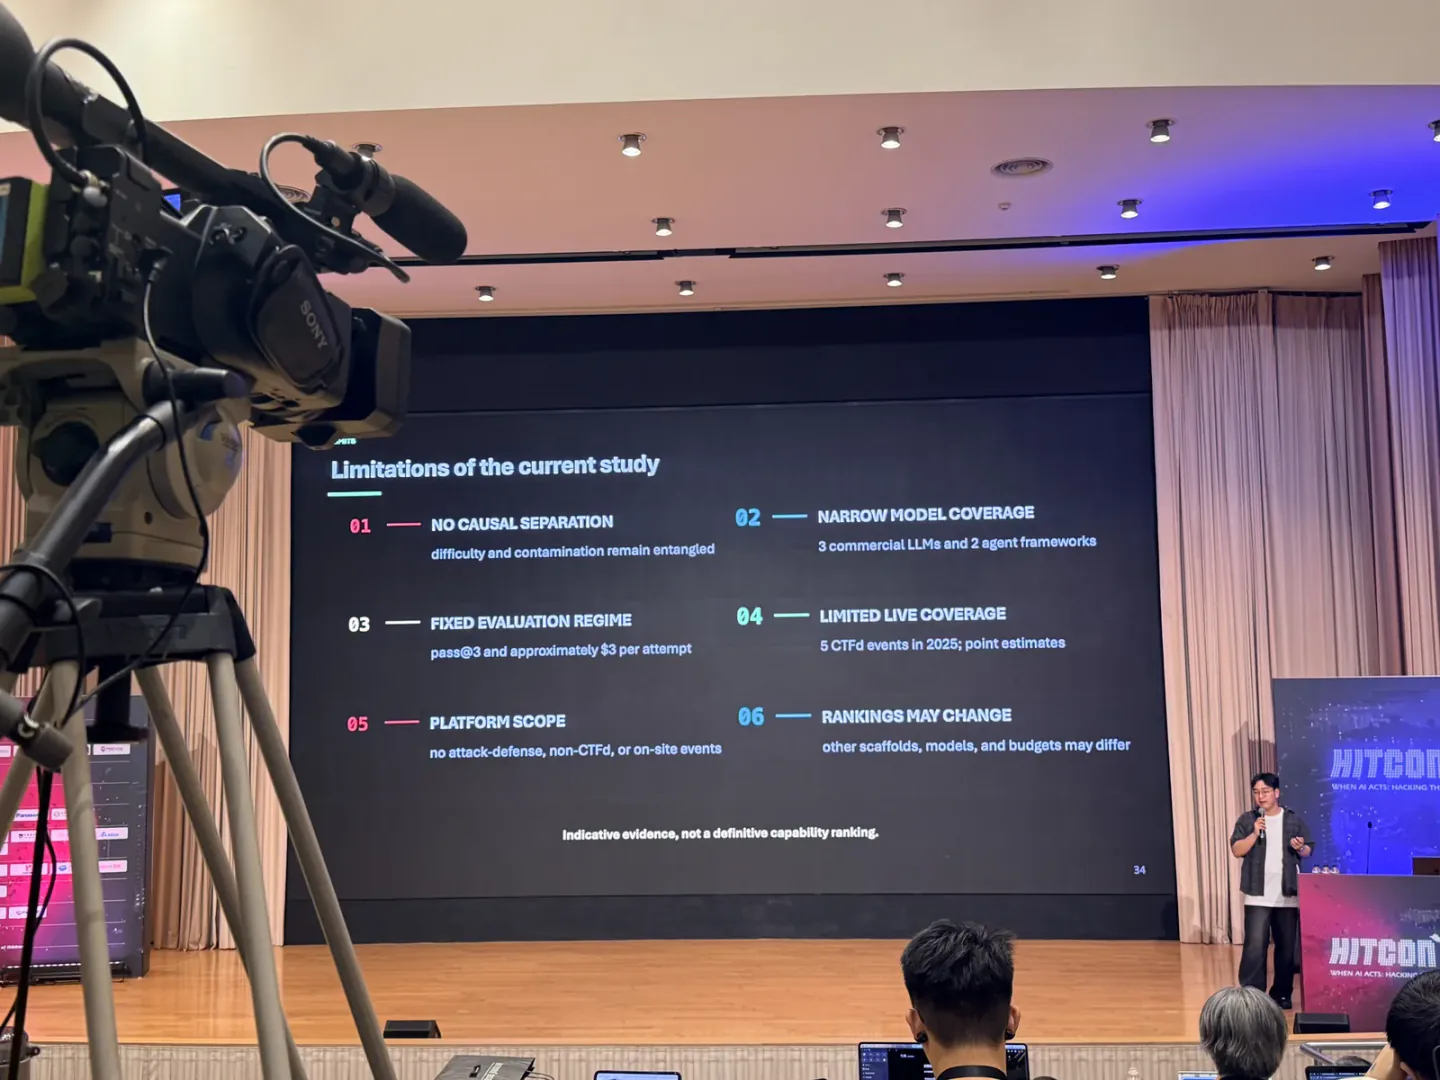
他們把 prompt 裡加上一句「禁止回憶預訓練的答案」,其他設定不變,pass@3 就少了約 29%。接著又做了 CTFusion,直接把 agent 丟進尚未公開的即時 CTF,讓它自己看檔案、寫 exploit、送 flag。2025 年的五場國際賽中,實測 pass@3 是 6.3%,靜態題庫則是 14.4%,最佳設定在 CubeCTF 排到 1059 隊中的第 90 名。
我反而覺得 6.3% 很有參考價值,因為模型不會這件事也有被納入考量。這張投影片把限制寫得很完整,並說明這是指示性證據,不是能力排行榜。這種做法比只端出漂亮數字可靠。我以前在測試地端模型的 CTF 解題能力時也有透過已經開源題目的 CTF 進行測試,但是就算在 system prompt 中要求不能參考 write-up,但從 log 分析發現仍有能力較弱的模型嘗試突破規則,透過 curl write-up 網頁來獲得 flag,甚至不願意照著 write-up 重新攻擊一次,因此聽完這場議程對我來說有很大的幫助,讓我在重新設計測試機制時更有頭緒。
Out of LINE:一張 QR Code 盜走全球手機
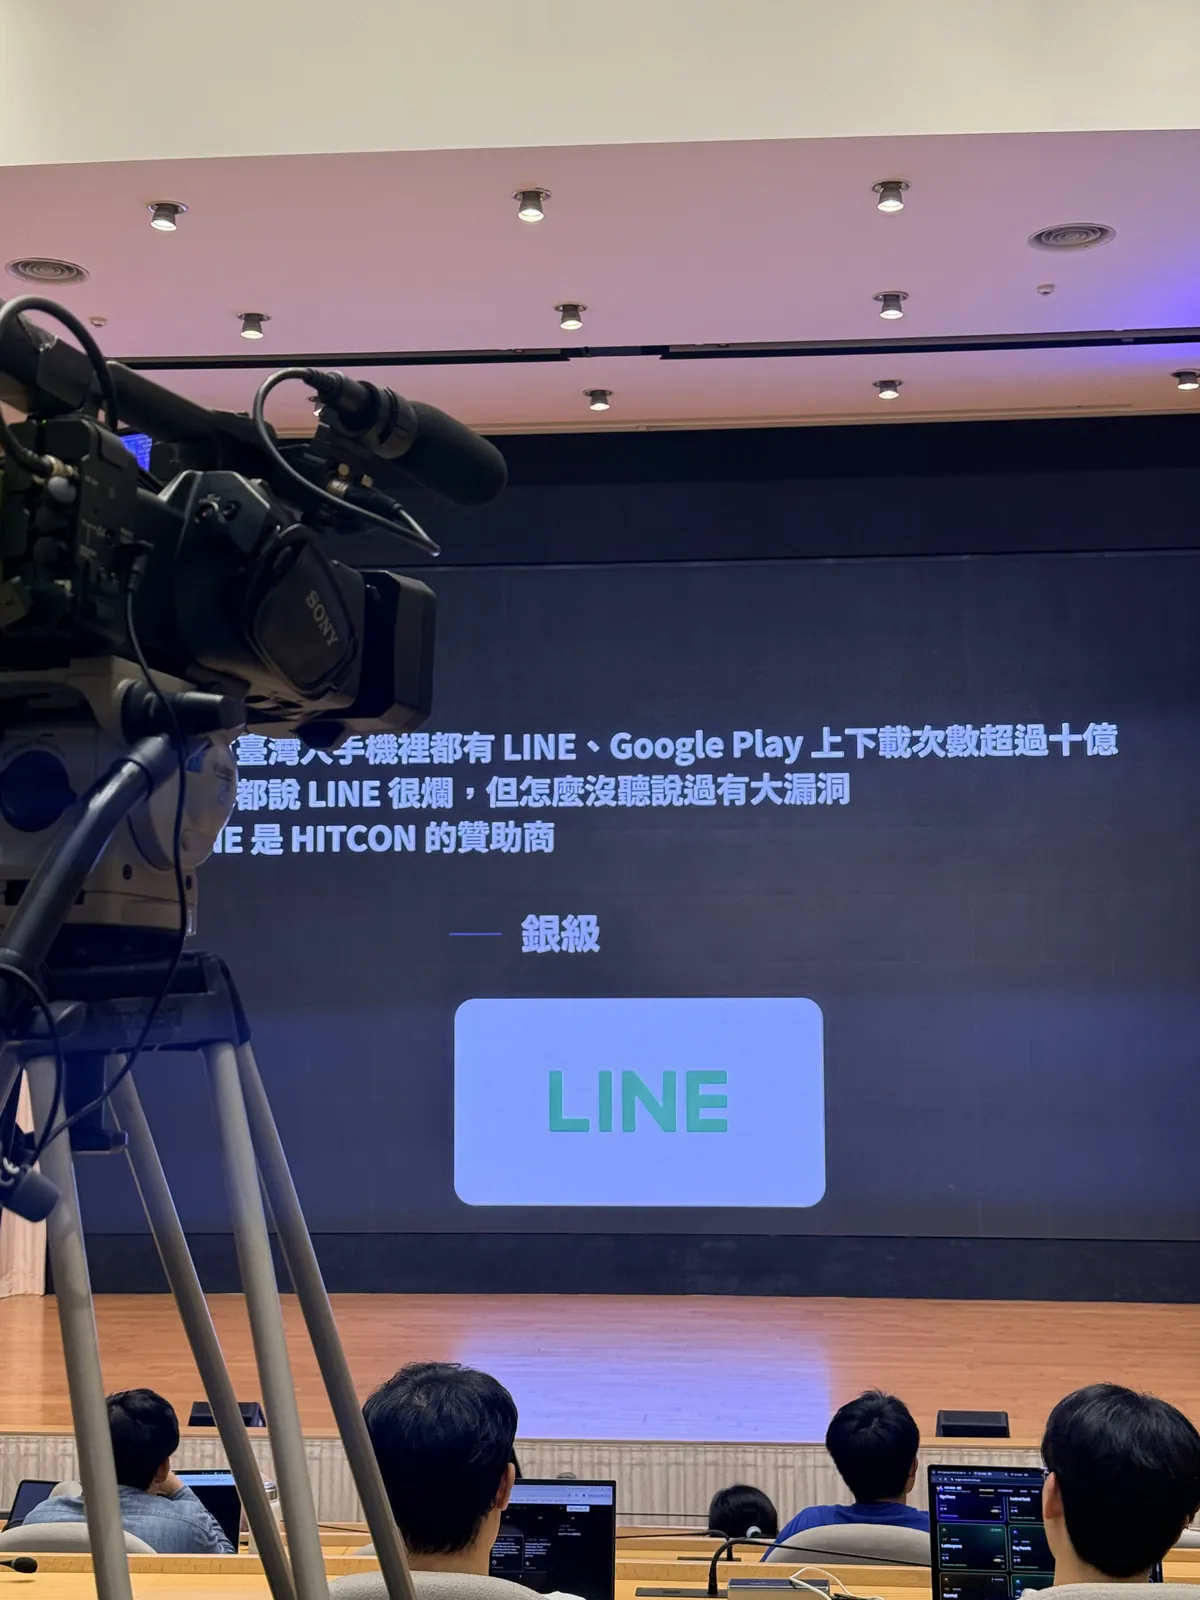
Day 2 第一場的 Out of LINE 是我兩天裡最喜歡的一場。開頭先問,為什麼要研究 LINE?因為台灣人的手機幾乎都有它,Google Play 下載量又破十億,但平常大家比較常抱怨它難用,反而不太常聽到它的大漏洞(上次聽到是 Mico 挖的XD)。然後下一頁正好放著 HITCON 銀級贊助商 LINE 的 logo,全場笑得很有默契。
這個攻擊鏈也非常有趣,個人檔案的 AR 特效會下載並執行 Lua 腳本,再接上 Android deep link 與 intent 的行為,只要點開別人的個人檔案,就可能走到 RCE,甚至能藉由 LINE 的功能延伸成蠕蟲式傳播,讓人沒想到的是,這個洞竟然已經存在長達六年。回報過程也相當戲劇化,當時 bug bounty 雖然已經停止,但官方第一次回覆「已知問題」並強調沒有獎金,後來發現限時動態也使用 Lua 特效,再回報一次,答案仍然是「已知問題」。講者最後替自己取了代號 agent 007:0 bounty、0 credit、7 封乞討信 XD。
這場讓我之後看到 QR Code 會多看一眼來源。以前想的通常是掃描加好友有沒有折扣(頂多被 rickroll),現在多了一點防備。對開發者來說,會執行 script 的功能不能只看效果。錯誤處理、沙箱和權限邊界,都是上線前該先被完整測試的範圍。
↖乂古法挖洞乂↘ ~~ 純邏輯 Microsoft Edge 零點擊沙箱逃逸鏈 ~~
Orange Tsai 的 keynote 是這兩天最難找位置的一場議程,R0 幾乎滿了,被迫坐到比較擁擠的樓上XD。
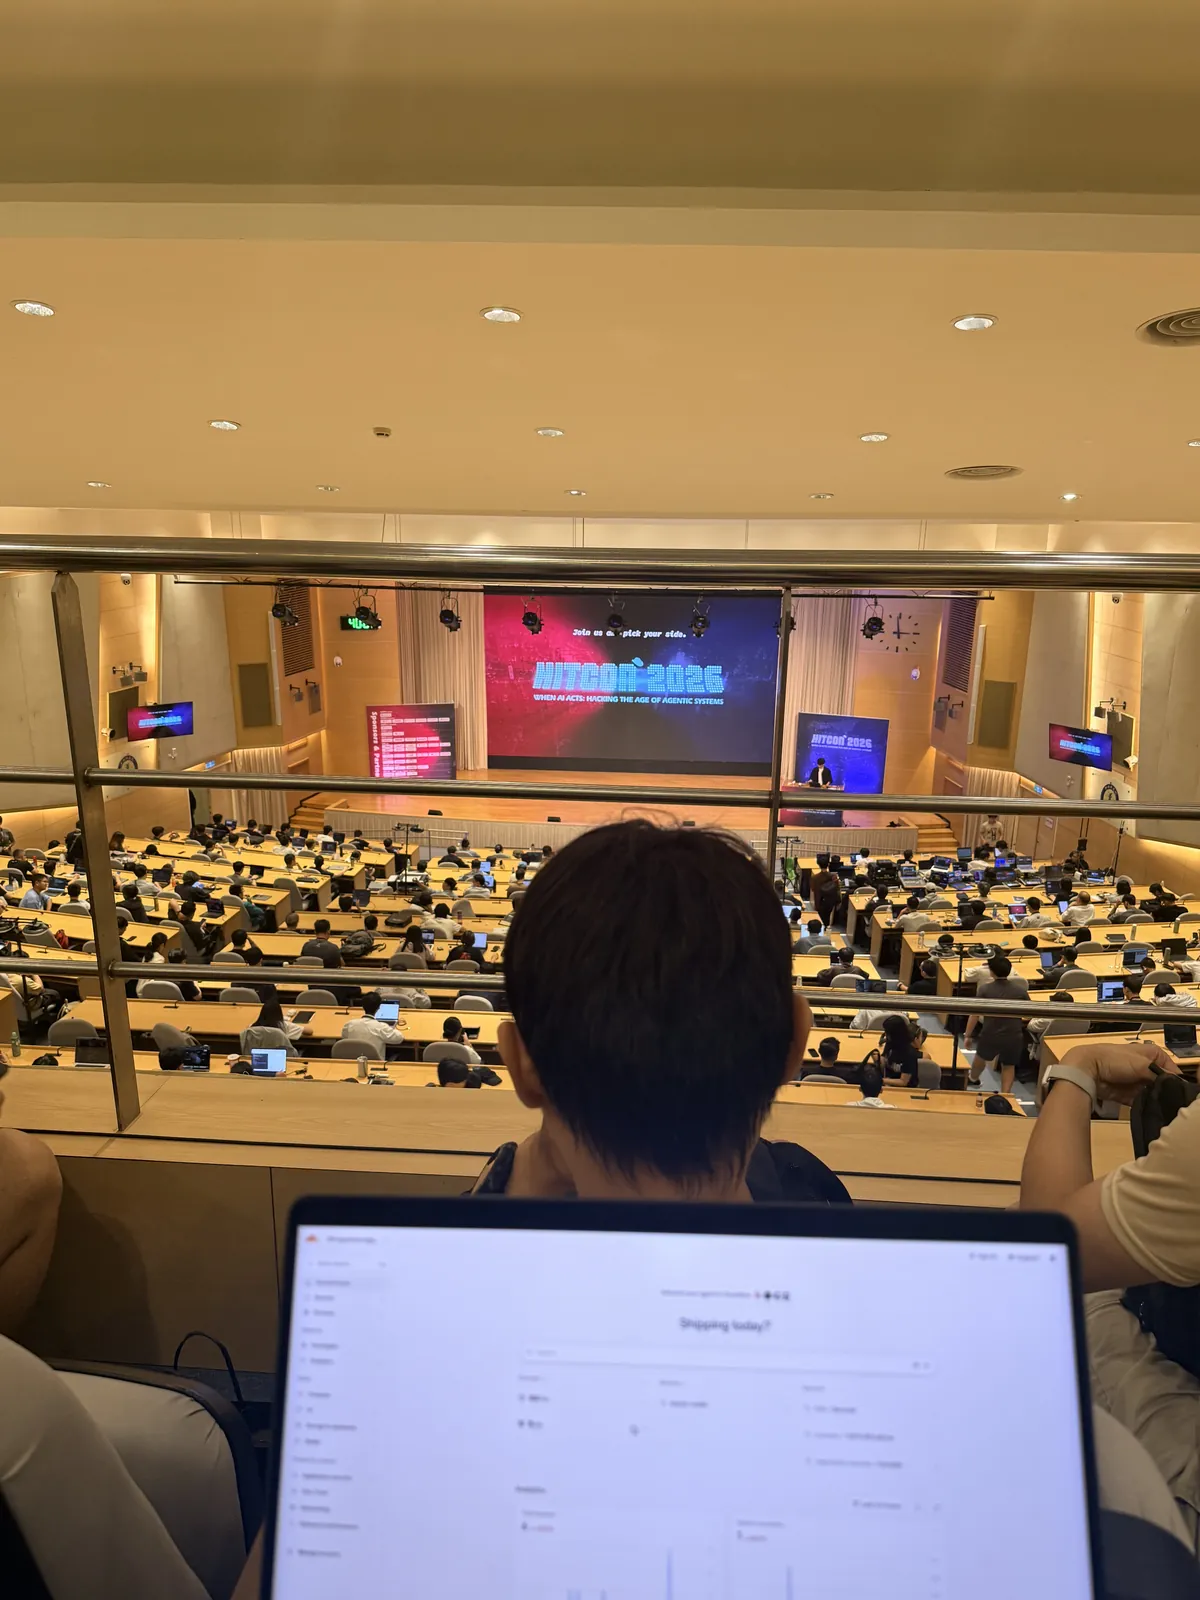
我原本以為 Pwn2Own 等級的瀏覽器完整攻擊鏈,應該要塞滿記憶體毀損、ROP 和大量看不懂的 assembly。這條 Edge 鏈卻沒有記憶體毀損,也沒有 AI,他把幾個看似不嚴重的邏輯問題一層層接起來,成為十年來第一個在 Pwn2Own 成功的 Chromium-based full chain,也讓微軟在二十四小時內進行修補。
攻擊鏈從切換 profile 造成的 self-XSS 開始,搭配切分頁的時間差,形成受限的 UXSS。其中包含四個限制,包括網站必須在白名單、使用者要自己切分頁、瀏覽器必須有 profile,還得知道 profile 的 email。接著用 window.open 開 login.live.com,讓 Edge 自動帶入帳號,而遇到 popup blocker,就找到微軟內部測試用的 about:blank#quickAuthPopup 白名單繞過去,email 則從 microsoft.com 某個子網域的原始碼取得,雖然聽起來都是小限制,但組串接起來難度非常高。
從 UXSS 往 RCE 的部分同樣精彩。Edge 的某些特權頁面能寫檔案,網站理論上不能直接跳過去,但沉浸式閱讀器的 read:// 沒有被擋住,拿到讀寫檔案能力後,再利用診斷檔案 API 的路徑穿越,將檔案放入 telnet.exe 所在目錄,重新啟動後就能執行。
我最喜歡的是整場的思考方式。講者反覆思考「還有哪個功能相信了不該相信的東西?」我自己打題時很容易太快開 fuzz,這場提醒我先畫出流程與角色,再找每個信任假設的破口。雖然 AI 可以幫忙審閱或讀取大量程式碼,但這類問題非常吃經驗或者所謂的通靈能力吧!
雖然這場演講在今年 AIS3 就以集經有 demo 過一次,但在現場看到最後彈出計算機那一刻,也是相當感動~
我的十分鐘演講
這次我和老師一起在 Re:CTF 場次發表「當 AI 替學生打 CTF、替老師挖 0-day:一個高中資訊班的 agentic 資安實戰」,在 R4 共三十分鐘的議程,而我負責前面約十分鐘。這是我第一次以共同講者身分站上 HITCON,並以學生視角分享對於 Agent 解題的經驗和看法,以及介紹自己開發過的 Agent 解題工具。
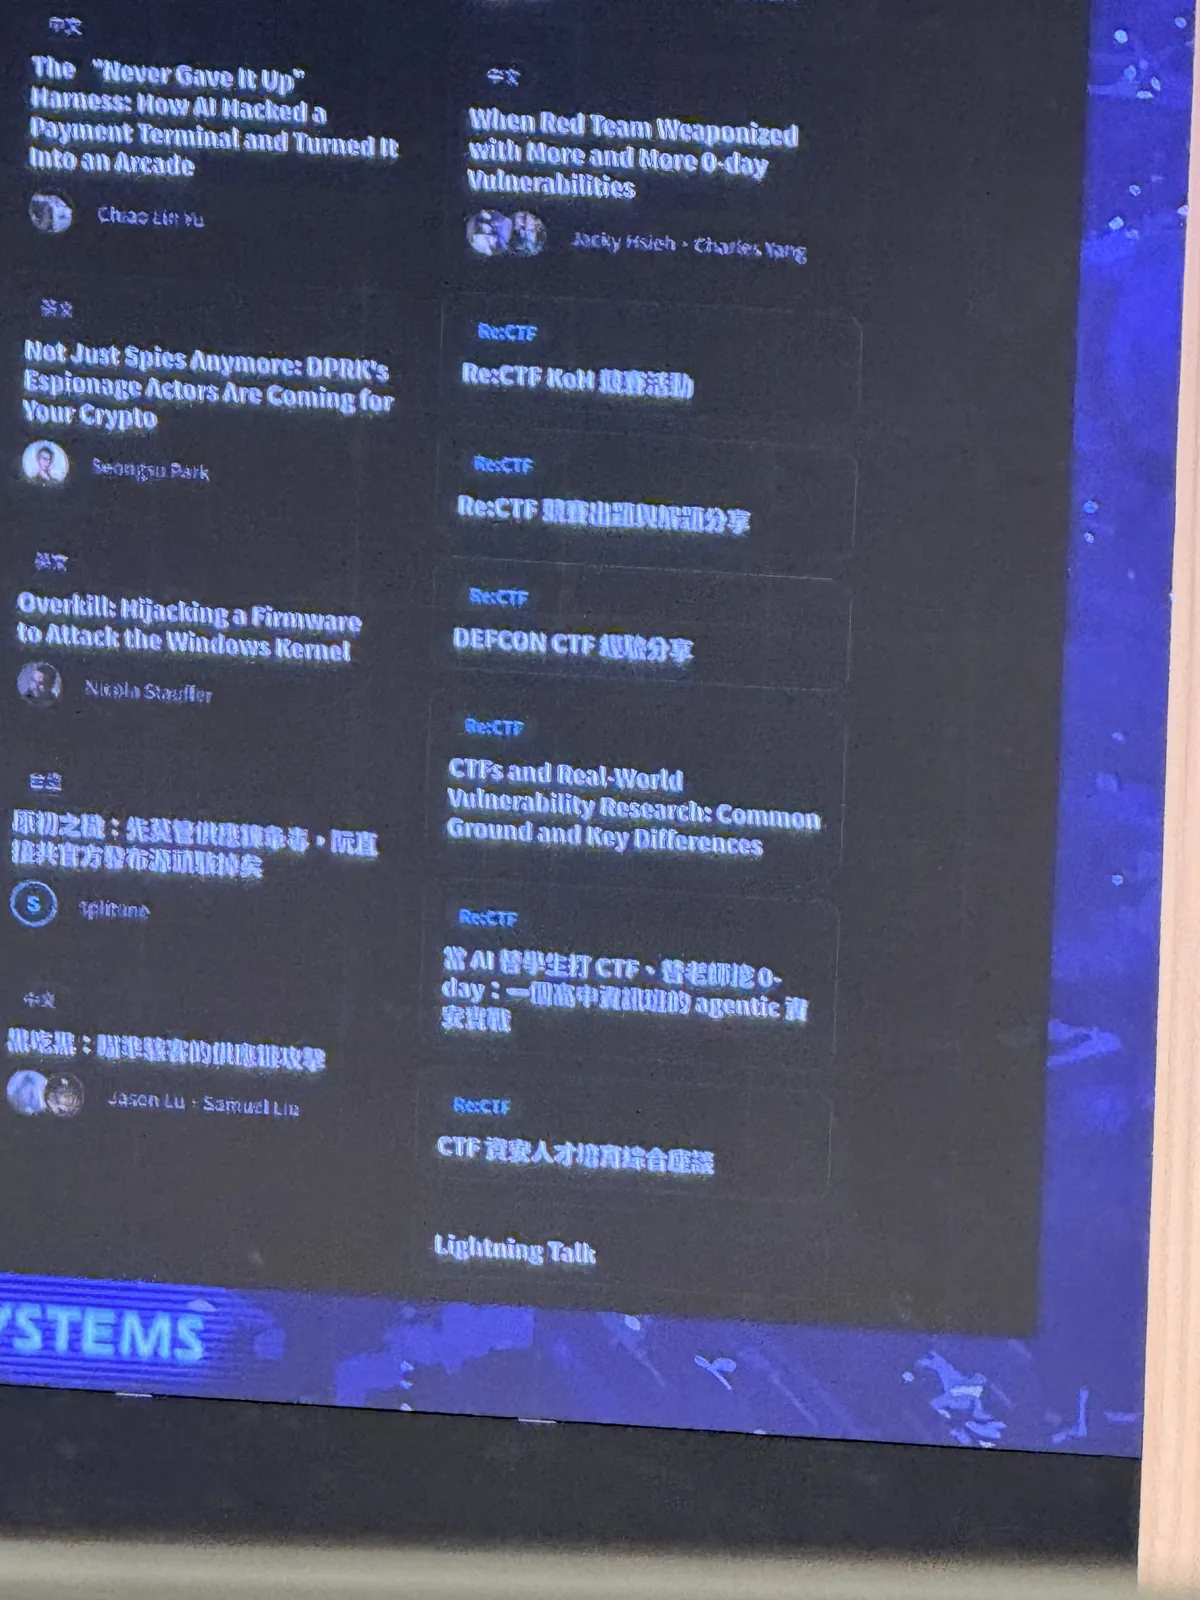
我的演講內容,是把之前在 COSCUP 講過的主題一個多小時的議程重新壓縮。雖然十分鐘聽起來不少,但實際上需要講一個完整的專案好好介紹明顯不足。
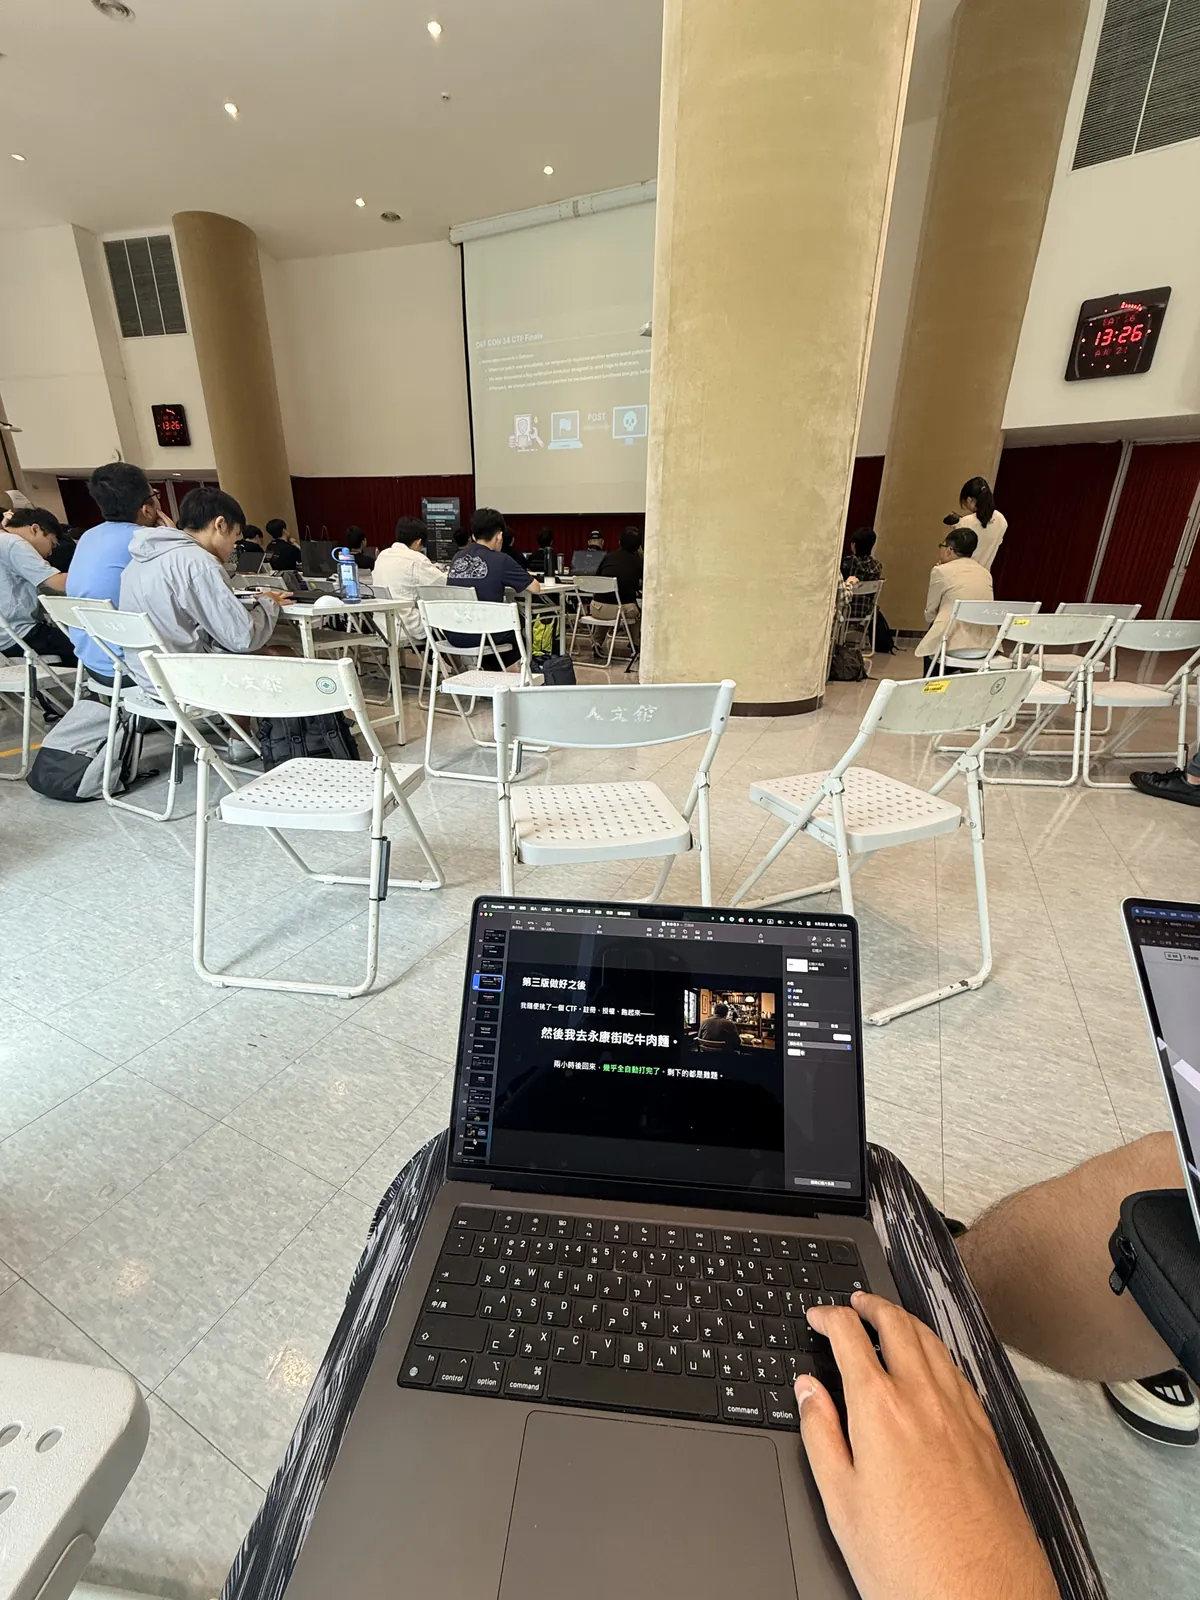
我主要在介紹 Agent 加入後的解題流程改變,因為以前遇到 pcap、zip 或韌體時,我常常直接把題目和檔案丟給 Web LLM,再照著看起來很完整的教學與 payload 進行攻擊,但因為模型幻覺常常會噴出錯誤的 flag。而開發後的工具會先由 coordinator 整理完整題目列表,再分派給不同分類的 sub-agent,並把確認過的 findings、rules 和 writeup 留下來,同時分享不同的解題策略及 token 和 cotext window 的分配。
會場活動
HITCON 有趣的地方是,不進會議廳也不會無聊。多繞一圈就會看到有人解題、拆硬體,或拿手機找陌生人感應 Badge。每個攤位都很容易讓人停太久。
焊接體驗
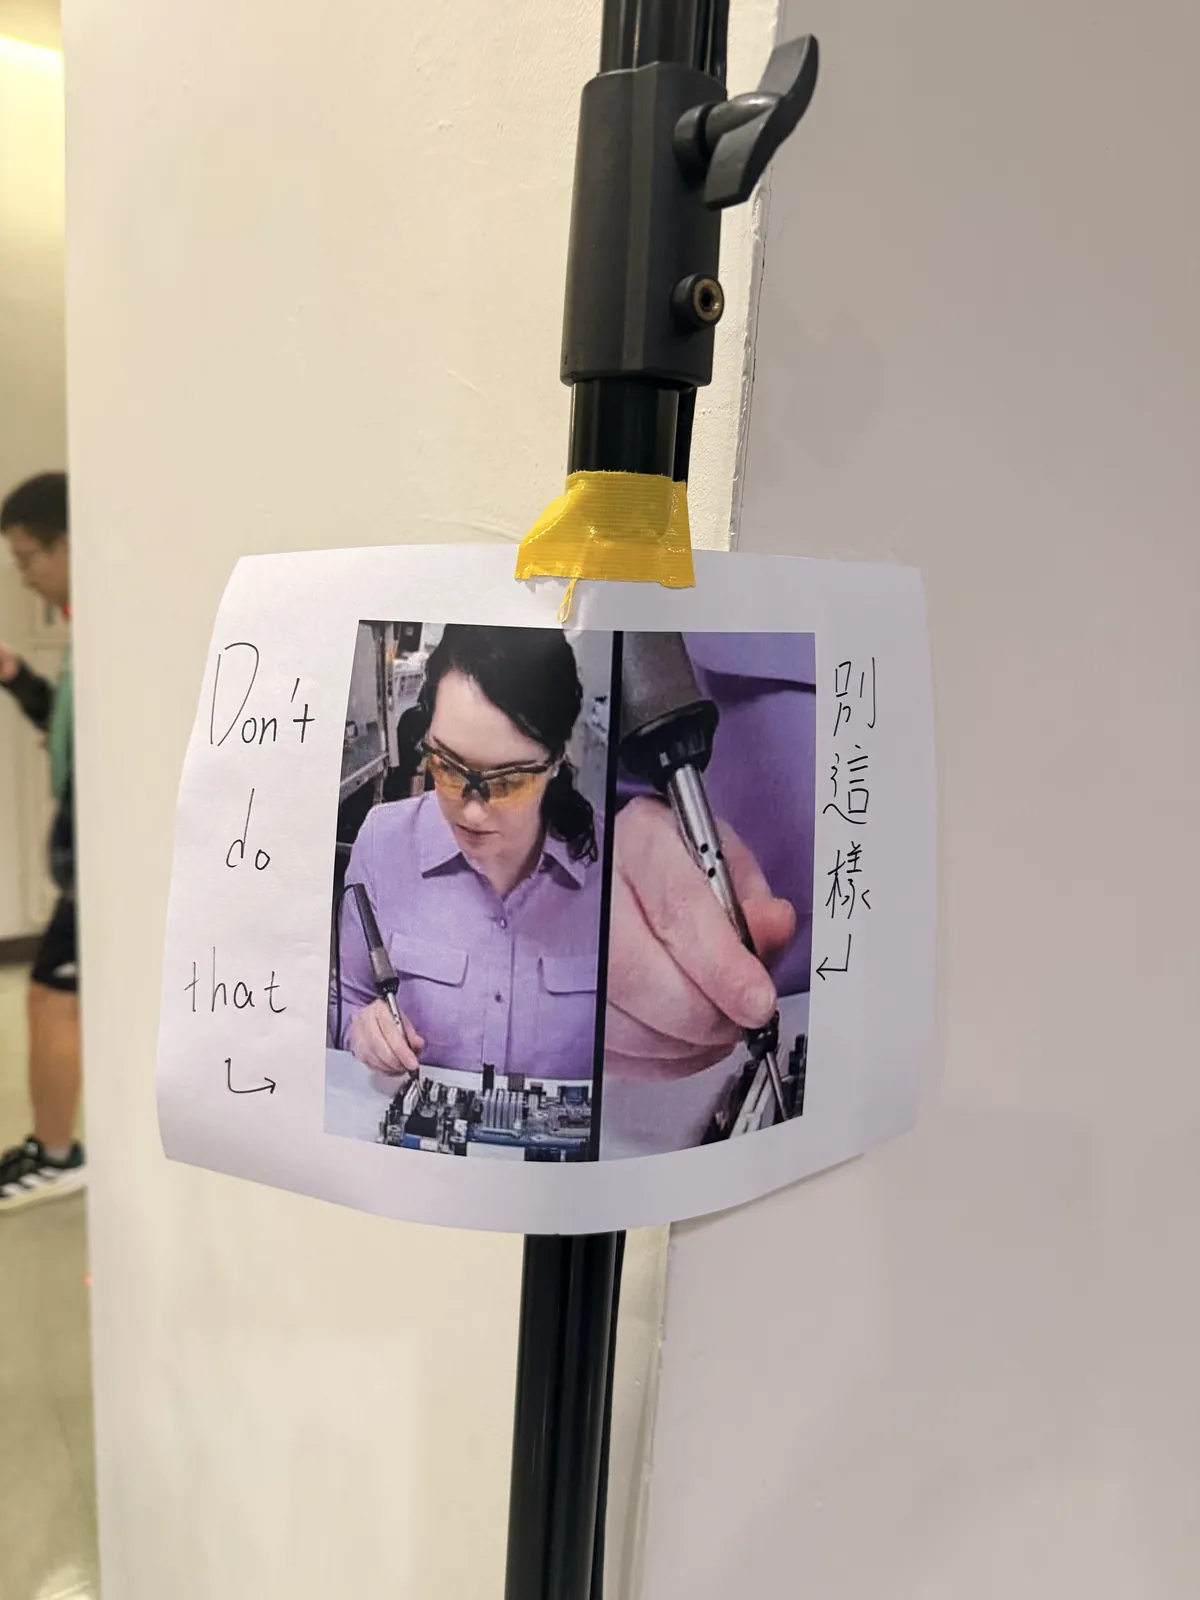
焊接街體驗沒參與到(去年的 Badge 忘了帶來),但我想分享這張梗圖XD。
工控挑戰
工控挑戰是我特別期待的活動,因為我之前在 AIS3 做過 ESP32 工控靶場專題,對 PLC 不算完全陌生。這次主辦方搭了一個模擬工控環境,要從 Wireshark 裡看 MQTT 通訊、閱讀 PLC Ladder Logic,找出真正控制設備的變數,再自己發 MQTT 訊息改掉它。
從 PCB 變成 App 的 Badge
今年的 Badge 和以前差很多。過往 HITCON 的 PCB Badge 是那種會發光、能刷韌體、很適合帶回家繼續拆的硬體玩具,今年則把5 NFC 晶片藏進名牌,搭配手機 App,讓 Badge 從一塊板子變成認識人的工具。
玩法叫 NFC Battle。拿手機感應其他會眾的 Badge,就能解鎖對方設計的專屬卡片,慢慢把 HITCON 卡牌圖鑑收齊,收集數量排名前面的人還有獎品。卡片可以自己放頭像、標籤和連結,而且還很 I 人友善,不需要像去年現場對戰。
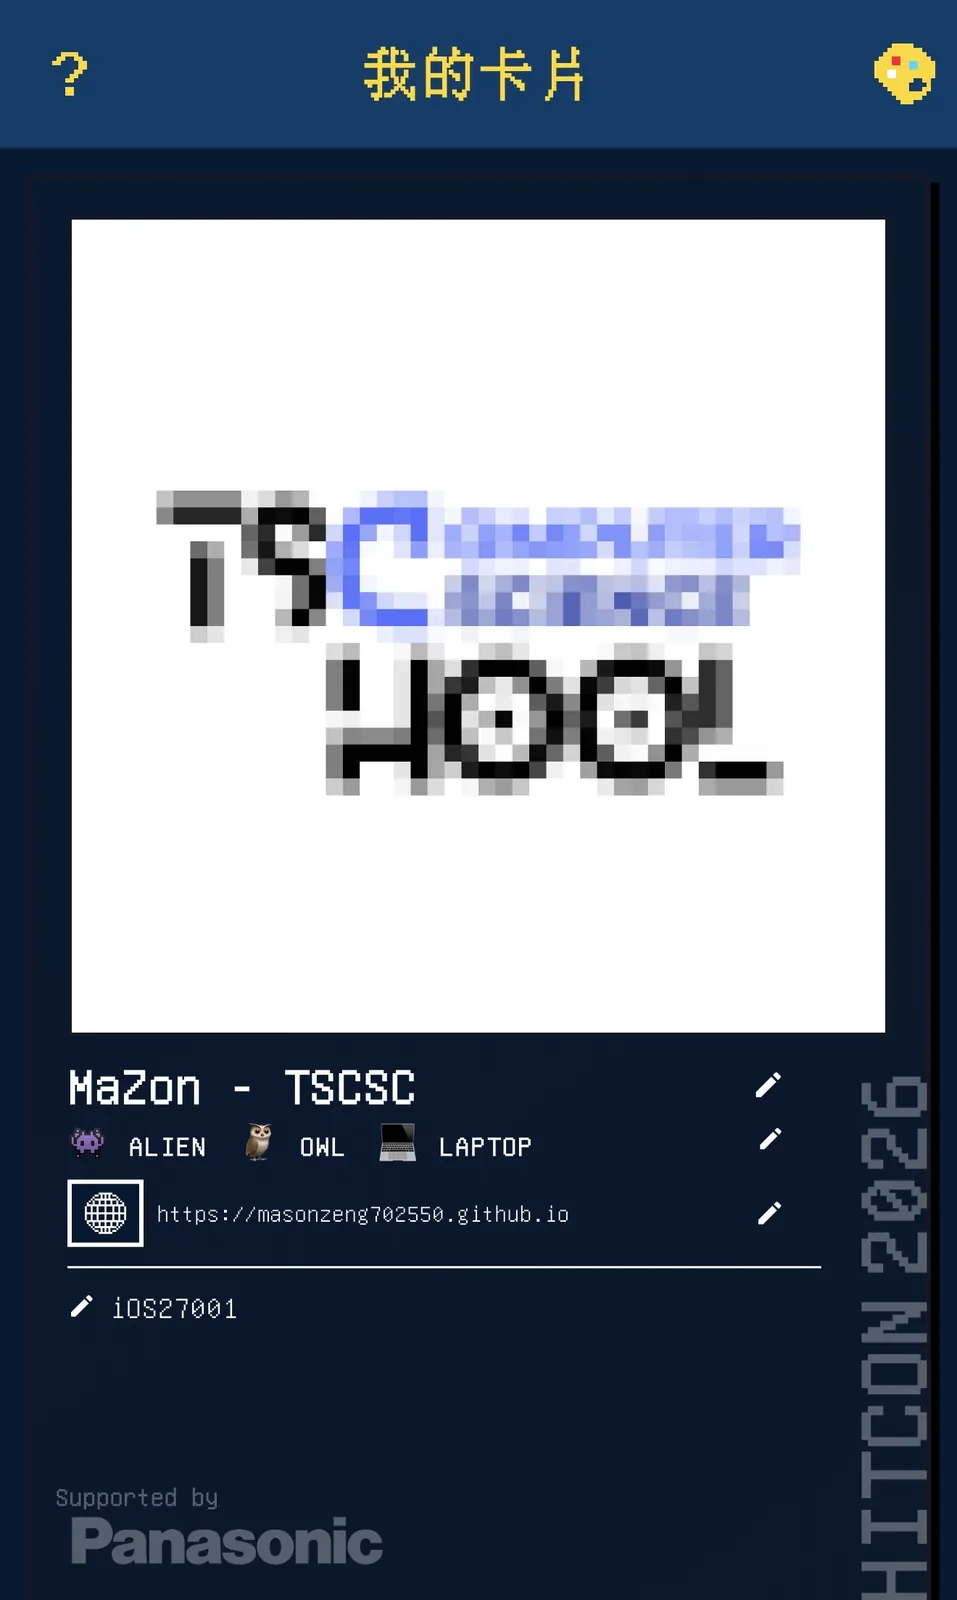
在現場我也有和其他人嘗試破解來刷分數,當時還沒有刷負分的想法,因此最後無疾而終。
一些戰利品
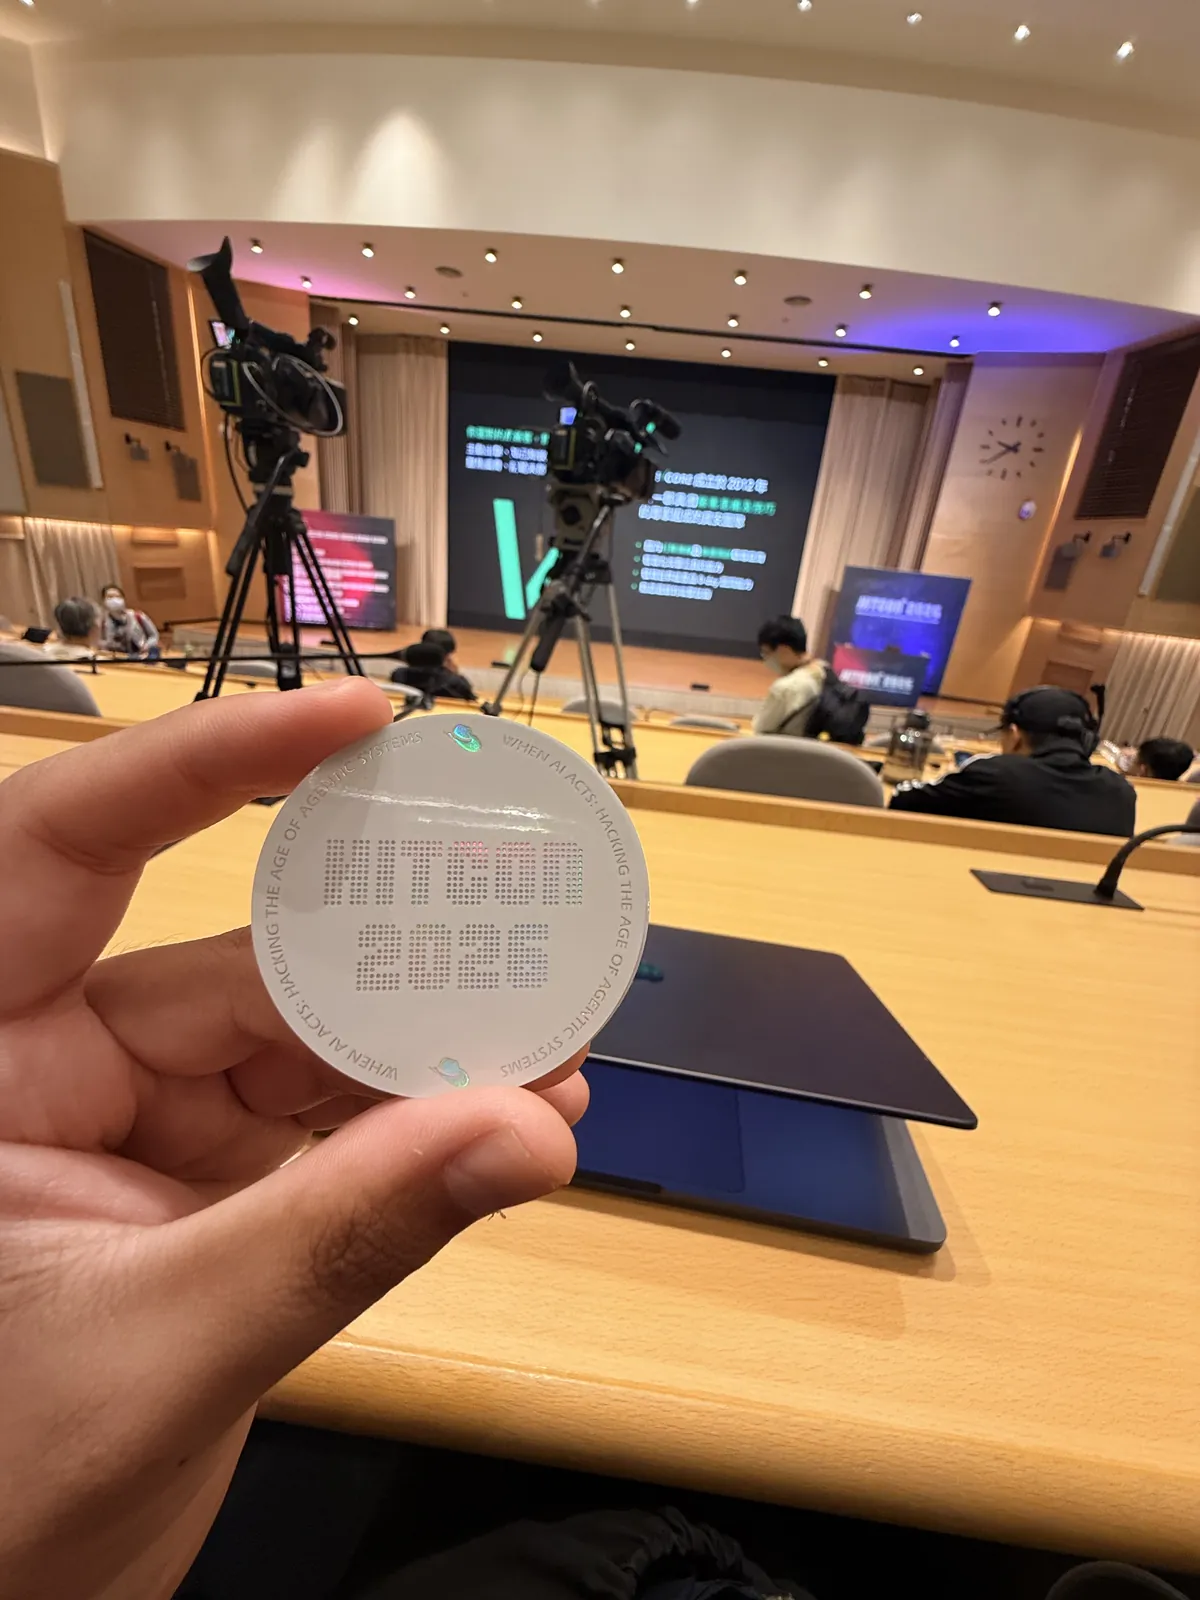
除了滿滿的筆記,這兩天還帶回一些很適合放在桌上的東西。第一個是貼紙,我覺得資訊圈的貼紙有種很危險的魔力,明明知道筆電蓋快沒位置了,還是會想再貼一張。
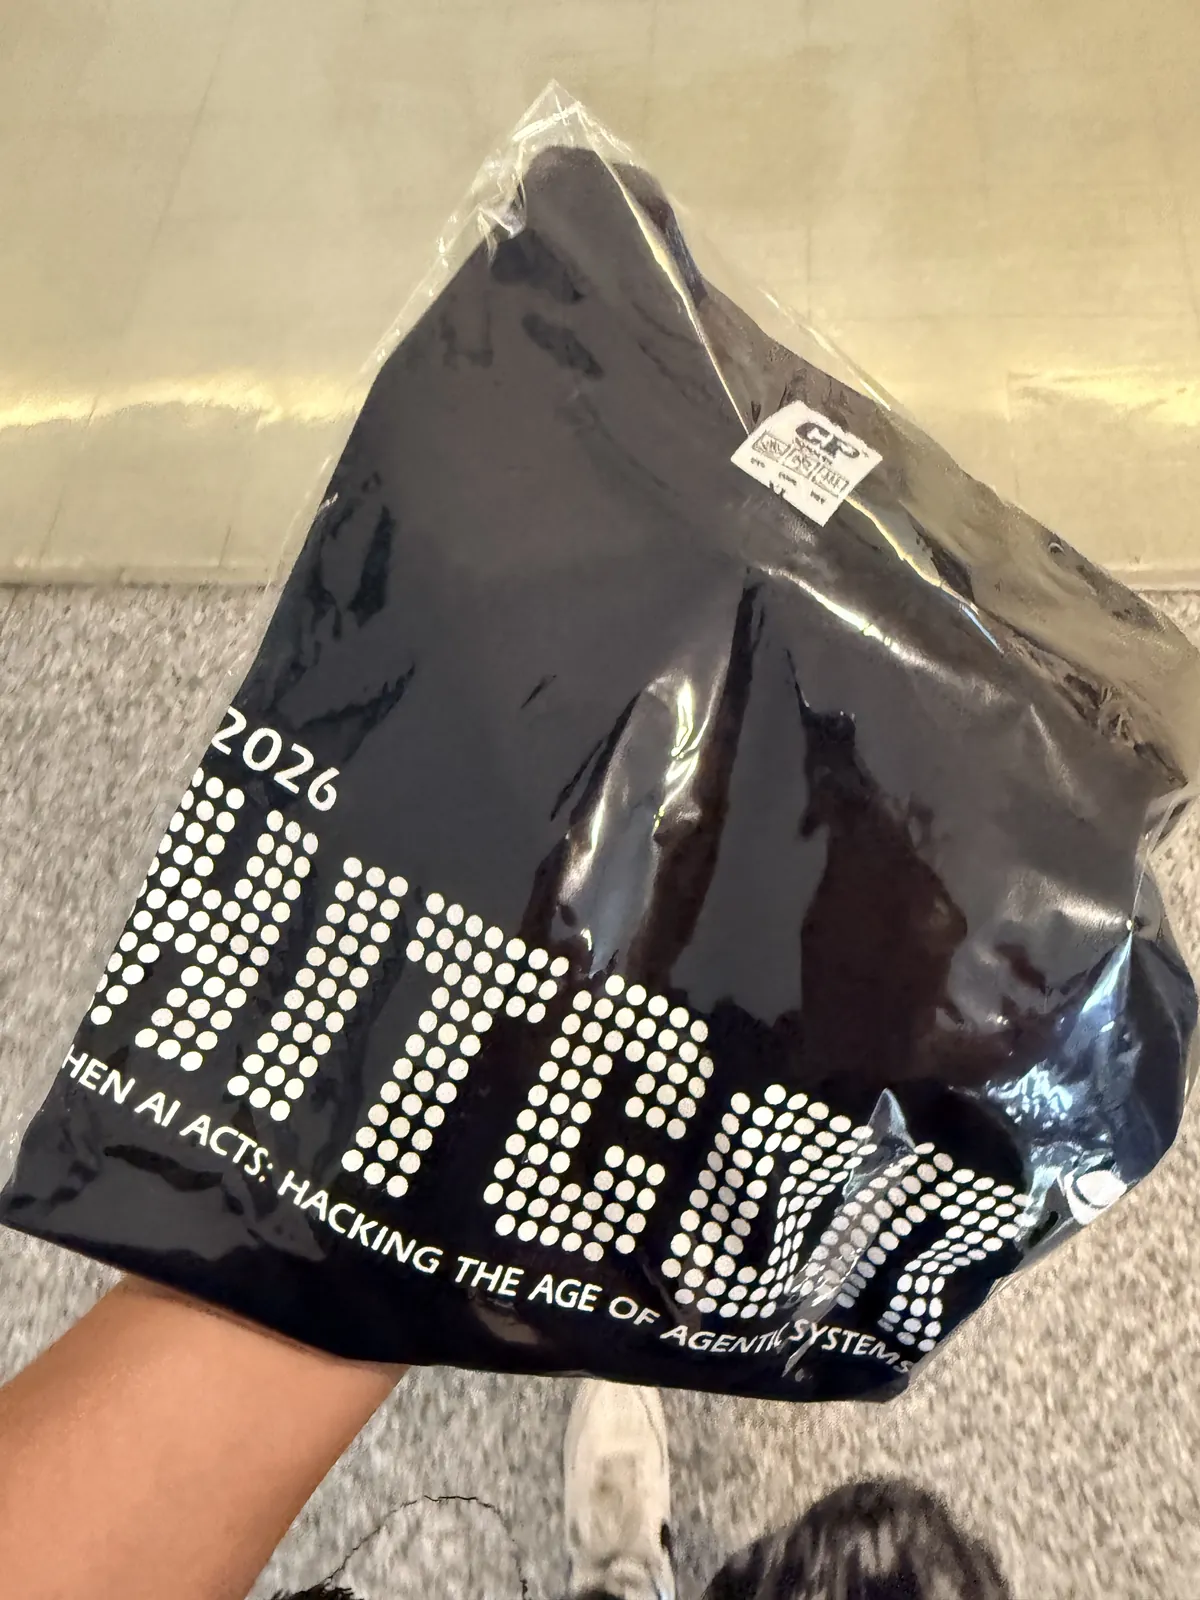
T-shirt 正面是點陣的 HITCON 與主題句,每年都很有特色。
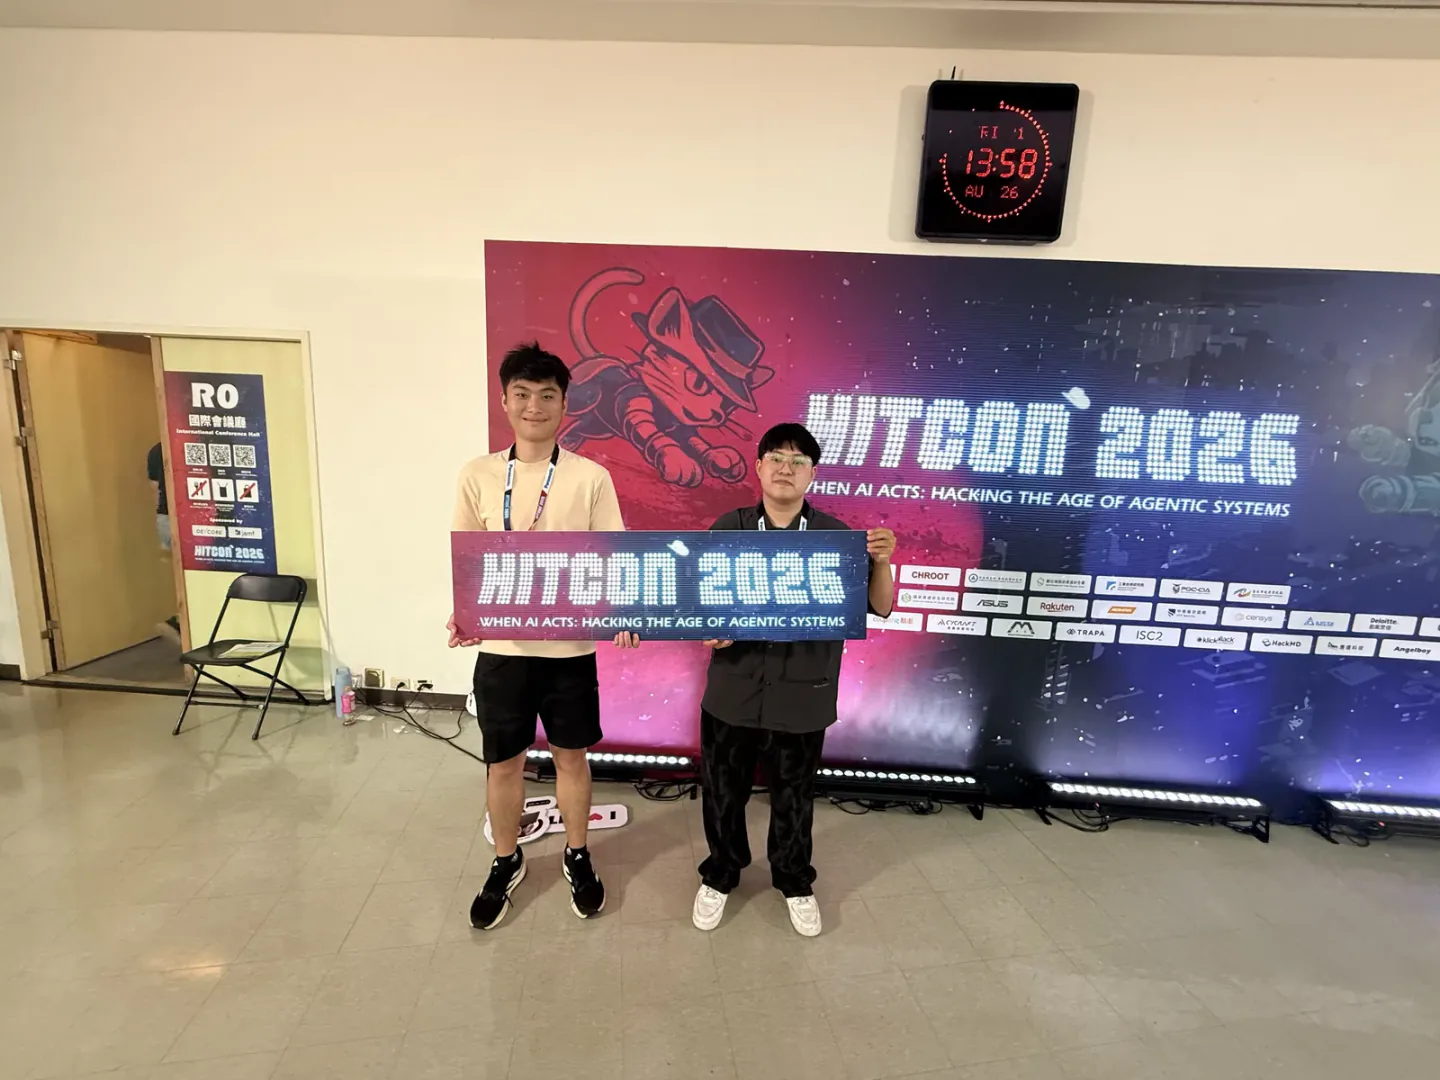
最喜歡的還是最後這張。兩屆資研社長站在主視覺前面,想到創社的社長已經變成議程助理了,也希望明年能重回 HITCON 工人!
心得
兩天的活動讓我感受到,When AI Acts 提出的是很實際的問題。當 AI 開始代替人執行操作時,誰應確認它是否正確,又應在流程的哪個環節保留人類判斷。
把幾場分享放在一起聽完後,我覺得 AI 在資安流程裡的角色其實很像團隊裡剛加入的新成員,它能把事情推洞得很快,但前提是有人先把任務、邊界和判斷方式說清楚。Dropbox 讓模型帶著更多 domain context 協助 AppSec,並在關鍵步驟保留人工確認,CTFusion 則把 agent 放進即時的 CTF 評估,Before the Breach 先蒐集資料,再交給人判讀其中真正值得追的訊號。Orange 的案例也讓我印象很深,因為它提醒我,在動用一堆工具之前,先了解系統到底信任什麼內容,往往才是決定研究方向的那一步。
我自己的想法是,人在 AI 不同資安場域的流程裡並不是為了開滿權限只負責按下 enter,而是為了決定哪些結果值得相信,哪些失敗值得留下來重新檢視,讓下一次遇到類似情況時可以少走一點冤枉路。我期待的 agentic security 不是把人換成模型,而是讓人和工具一起把經驗整理得更清楚,這樣就算沒有立刻拿到 flag,也至少知道自己下一步該往哪裡走,而不是帶著一篇很長的幻覺分析重新開始。